secbot: servidor MCP trazendo Semgrep, Trivy e Gitleaks para IA
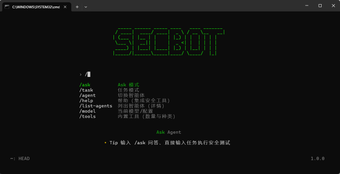
secbot, criado por Iammm0, é um servidor MCP que permite que assistentes de IA conversacionais solicitem e recebam avaliações de segurança automatizadas durante o desenvolvimento. Ele atua como uma interface entre modelos e scanners de segurança estabelecidos, permitindo que fluxos de trabalho conversacionais acionem verificações de código e apresentem descobertas de volta ao assistente. O design é voltado para desenvolvedores, engenheiros de segurança e profissionais de DevSecOps que desejam integrar verificações de segurança nas interações de revisão de código e depuração com um companheiro de IA.
Consolida múltiplos mecanismos de segurança em um único endpoint MCP
secbot envolve ferramentas da indústria para que um modelo possa invocá-las através do Protocolo de Contexto do Modelo. Os mecanismos suportados incluem Semgrep para análise estática, Gitleaks para verificação de segredos e Trivy para verificações de contêiner e dependências. O servidor agrega esses resultados e os expõe em um formato consistente, o que reduz a necessidade de chamar cada scanner separadamente a partir de interfaces de conversação.
Saídas são formatadas para modelos, mas ainda requerem triagem humana
O servidor produz descobertas estruturadas destinadas à análise e sumarização por máquinas, o que ajuda um assistente a apresentar riscos em termos concisos. Essas saídas se originam dos scanners subjacentes, portanto, a qualidade do sinal depende da ferramenta e do conjunto de regras utilizadas. Trate os resultados do Secbot como leads priorizados para investigar, em vez de decisões definitivas de remediação; a revisão humana continua sendo necessária para confirmar verdadeiros positivos e severidade sensível ao contexto.
Execução local mantém o código no host enquanto impõe requisitos de configuração
O Secbot executa binários de segurança na máquina do usuário para manter o código sensível em um ambiente controlado. Sua execução requer Node.js, um host MCP como Claude Desktop, e os binários do scanner instalados no PATH do host. Esse modelo local-primeiro reduz a exposição remota, mas transfere a responsabilidade pela manutenção de ferramentas, versionamento e gerenciamento de regras para o usuário ou equipe.
Configuração é adequada para equipes técnicas, não para usuários casuais
Instalar e integrar o servidor requer configuração manual: adicionar o caminho executável do Node e o script secbot à configuração do host MCP e garantir que os binários do scanner sejam acessíveis. O projeto é reconhecido dentro da comunidade de desenvolvedores MCP como uma utilidade para fluxos de trabalho conscientes de segurança, portanto, se adapta a engenheiros e profissionais de DevSecOps confortáveis em editar configurações de host e ajustar regras de scanner.
secbot é um assistente pragmático para equipes de desenvolvimento conscientes da segurança
Para equipes preparadas para gerenciar ferramentas locais e triagem de sinais produzidos por máquinas, secbot acelera o processo de identificação de problemas potenciais para assistentes conversacionais. Use-o para automatizar verificações rotineiras, mas preserve a revisão manual para verificação e priorização. Uma abordagem prática é começar com conjuntos de regras restritas contra repositórios de teste para calibrar o ruído e refinar os alertas antes da adoção mais ampla em projetos.